Ciberseguridad y software a medida.
La segunda línea de Nexeth: un equipo con más de siete años de experiencia que protege y construye. Prestamos servicios de ciberseguridad en Estados Unidos, Colombia, Perú, Brasil y México.
- Experiencia
- +7AÑOSEn seguridad y software
- Cobertura
- 5PAÍSESEn las Américas
- Disciplinas
- 2PRÁCTICASSeguridad e ingeniería
- Entrega
- Un equipoDe la auditoría al código
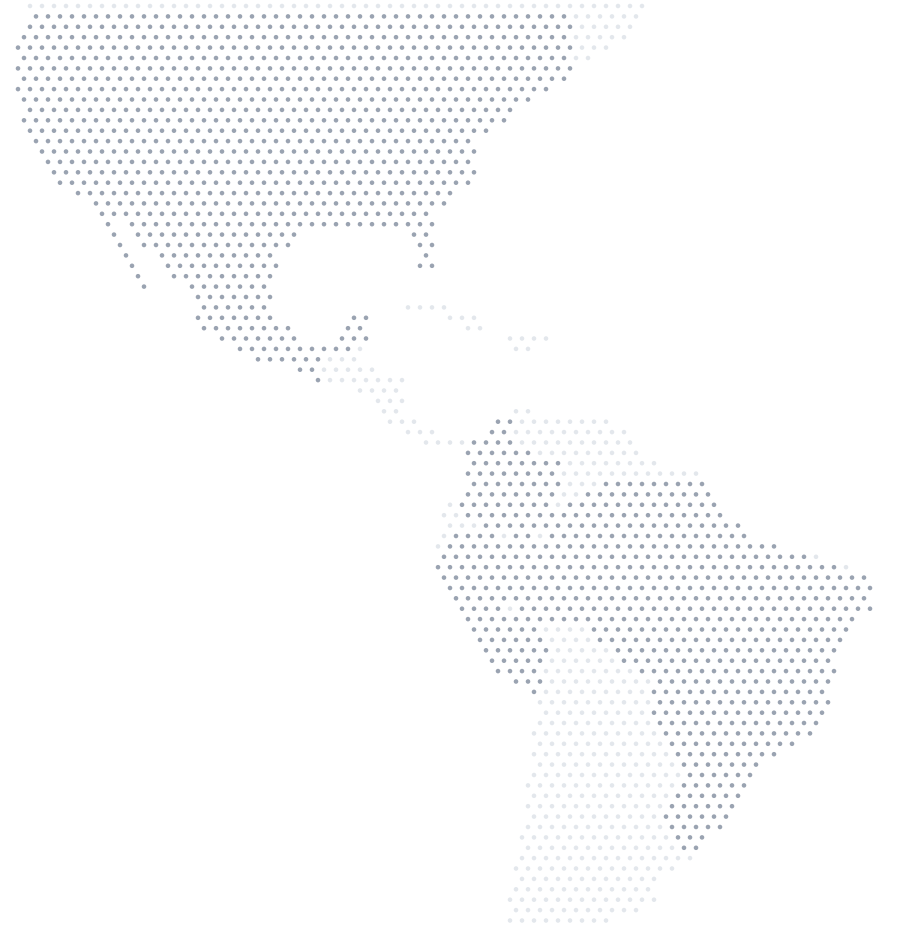
Cinco países, un mismo estándar.
Trabajamos con empresas de Estados Unidos, México, Colombia, Perú y Brasil, con la misma metodología y el mismo nivel de exigencia en cada mercado.
| Clave | País | Servicios |
|---|---|---|
| US | Estados Unidos | Ciberseguridad · Software a medida |
| MX | México | Ciberseguridad · Software a medida |
| CO | Colombia | Ciberseguridad · Software a medida |
| PE | Perú | Ciberseguridad · Software a medida |
| BR | Brasil | Ciberseguridad · Software a medida |
Saber dónde estás expuesto, y cerrarlo.
Seis líneas de servicio, cada una dimensionada a tu entorno, tus obligaciones y tu riesgo.
Pruebas de penetración
Ataques controlados a aplicaciones, redes y API para encontrar lo que un atacante encontraría primero.
Red team
Simulación de adversarios orientada a objetivos que pone a prueba personas, procesos y tecnología a la vez.
Hardening en la nube
Revisión de configuración, identidades y accesos en tus entornos de nube, con correcciones priorizadas por riesgo.
Respuesta a incidentes
Contención, investigación y recuperación cuando algo pasa, con las lecciones documentadas.
Auditorías de seguridad
Evaluación de controles y prácticas frente a tus obligaciones y marcos reconocidos.
Acompañamiento continuo
Seguimos contigo después del diagnóstico: priorización, revisión de cambios y respuesta cuando hace falta.
Software hecho para tu operación.
Construimos lo que tu empresa necesita y lo entregamos listo para usarse, con la seguridad integrada desde el primer día.
Software a medida
Aplicaciones diseñadas alrededor de cómo opera tu empresa, no al revés.
Integraciones
Conectamos los sistemas que ya usas para que la información fluya sin capturas manuales.
Seguridad desde el diseño
Todo lo que construimos lo revisa el mismo equipo que conduce nuestros proyectos de seguridad.
Lo que protegemos y lo que construimos se revisa con el mismo rigor.
Los hallazgos de seguridad definen cómo escribimos software, y la experiencia de ingeniería define cómo corregimos lo que encontramos.
Del diagnóstico a cambios que se sostienen.
Cinco etapas, iguales en cada proyecto y en cada país.
- 01
Alcance
Objetivos, sistemas incluidos, reglas de intervención y calendario, acordados por escrito.
- 02
Diagnóstico
Pruebas y revisión de tu contexto real: sistemas, equipo y riesgos del negocio.
- 03
Priorización
Hallazgos ordenados por lo que más reduce tu exposición o más valor aporta.
- 04
Remediación
Corregimos, o trabajamos con tu equipo para corregir, y verificamos cada cambio.
- 05
Seguimiento
Resultados documentados y acompañamiento para que los cambios se sostengan.
Siete años protegiendo y construyendo, con un solo estándar.
Un mismo equipo cubre seguridad ofensiva y defensiva e ingeniería de software. Lo que construimos lo revisan personas que hacen pruebas de seguridad, y lo que encontramos lo corrigen personas que construyen.
- Diagnóstico
- Partimos de tu contexto real: sistemas, equipo y riesgos del negocio.
- Prioridades
- Primero lo que más reduce tu exposición o más valor aporta a tu operación.
- Entrega
- Resultados documentados y acompañamiento para que los cambios se sostengan.
Cuéntanos qué quieres proteger o construir.
Empresa, país y una descripción breve de la necesidad. Te respondemos por correo con los siguientes pasos.